Couplage (algèbre)
En algèbre, un couplage (ou accouplement) entre deux modules sur un anneau commutatif unitaire R est une application R-bilinéaire définie sur leur produit cartésien.
Définition
Soit R un anneau commutatif unitaire et soient M, N et L des R-modules.
Un couplage entre M et N est une application R-bilinéaire . Cela signifie que l'on a

- ,
- et


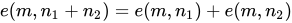
pour tout , tous et tous . Il est équivalent de définir un couplage comme une application R-linéaire


où désigne le produit tensoriel de M et N.

Un couplage peut également être considéré comme un morphisme de R-modules ou encore, de façon symétrique, comme un morphisme . On définit ces morphismes à partir de l'application e de la première définition en posant pour et .


Un couplage est dit parfait si les applications et définies ci-dessus sont des isomorphismes de R-modules. Dans certaines situations, il suffit qu'un seul de ces morphismes soit un isomorphisme pour que l'autre en soit un également, par exemple lorsque R est un corps, que M et N sont des espaces vectoriels de dimension finie et que L = R.


Un couplage est dit non dégénéré à droite si, étant donné , l'égalité pour tout implique que ; de même, est dit non dégénéré à gauche si pour tout implique que .


Un couplage est dit alterné si et si pour tout m. En particulier, puisque , on en déduit par bilinéarité que . Ainsi, pour un couplage alterné, .


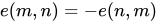
Exemples
Tout produit scalaire défini sur un espace vectoriel réel V est un exemple de couplage (avec M = N = V, R = R dans les définitions ci-dessus). Plus généralement, toute forme bilinéaire symétrique sur un espace vectoriel V sur un corps K est un couplage (avec M = N = V et R = K).
L'application déterminant de l'espace des matrices 2×2 sur K vers K peut être vue comme un couplage alterné .

Couplages en cryptographie
En cryptographie, on utilise souvent une définition légèrement différente[1].
Soient des groupes additifs et soit un groupe multiplicatif, tous trois d'ordre premier . Soient et des générateurs de et respectivement.


Un couplage est une application : satisfaisant aux propriétés suivantes :

- bilinéarité : ;
- non-dégénérescence : ;
- pour des raisons pratiques, doit être calculable de manière efficace.


Il arrive couramment, dans la littérature cryptographique, que tous les groupes soient écrits en notation multiplicative.
Lorsque , le couplage est dit symétrique car pour tous . En effet, comme on a supposé que est cyclique – disons engendré par un générateur – il existe des entiers , tels que et , de sorte que.


La notion d'accouplement de Weil (l'expression « couplage de Weil » est également courante) est un concept important pour la cryptographie sur les courbes elliptiques. Il peut par exemple être utilisé pour attaquer certaines courbes elliptiques telle que l'attaque MOV[2]. Ce couplage et certaines variantes ont été utilisés pour développer des schémas fondés sur l'identité.
Usages légèrement différents de la notion de couplage
Les produits scalaires hermitiens sur les espaces vectoriels complexes sont parfois appelés couplages, bien qu'ils soient sesquilinéaires et pas bilinéaires. Par exemple, en théorie des représentations, on dispose d'un tel produit scalaire pour les caractères des représentations complexes d'un groupe fini, il est parfois appelé couplage des caractères.
Articles connexes
- Paire duale
- Produit de Yoneda (en)
Notes et références
- ↑ Dan Boneh et Matthew K. Franklin, « Identity-Based Encryption from the Weil Pairing », SIAM Journal on Computing, vol. 32, no 3, , p. 586-615 (lire en ligne).
- ↑ « How does the MOV attack work? », sur stackexchange.com, .
Liens externes
- « The Pairing-based crypto library », sur crypto.stanford.edu
 Portail de l’algèbre
 Portail de la cryptologie